19. November 2026: Die Sicherheitslücke Java4Shell (CVE-2026-114938) betrifft die Java-Laufzeitumgebung. Wir haben die Auswirkungen auf anynode geprüft und schätzen das Risiko für unsere Kunden als gering ein. Konkrete Angriffe auf anynode-Installationen sind uns derzeit nicht bekannt.
Vorsorglich liefern wir ab anynode Version 4.14.25 eine Schutzmaßnahme aus, die den betroffenen Java-Verarbeitungsweg deaktiviert.
Was ist Java4Shell?
Java4Shell ist ein Fehler bei der Verarbeitung von Base64-kodierten Daten in bestimmten Java-Laufzeitumgebungen. Speziell präparierte Eingaben können den Arbeitsspeicher beschädigen. Dadurch können Anwendungen abstürzen, vertrauliche Informationen offengelegt werden oder unter bestimmten Voraussetzungen fremder Programmcode ausgeführt werden. Eine Ausnutzung setzt bestimmte Prozessorfunktionen voraus und erfordert, dass die manipulierten Daten den betroffenen Verarbeitungsweg erreichen.
Ergebnis unserer Prüfung
Wir haben unseren gesamten eigenen Code untersucht und dabei keine betroffenen Stellen in unserer eigenen Software gefunden. Die entsprechenden Daten verarbeiten wir auf einem eigenen Weg, der von dieser Sicherheitslücke nicht betroffen ist.
Eine Ausnahme betrifft die optionale Anmeldung über ein Microsoft-/Azure-Konto (Entra ID) im anynode Frontend. Dafür verwenden wir einen Drittanbieter-Baustein, der den betroffenen Verarbeitungsweg der Java-Laufzeitumgebung nutzt.
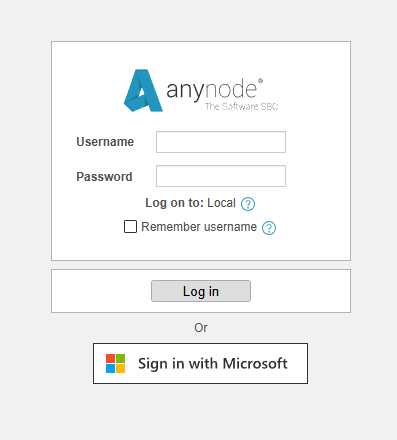
anynode Frontend mit Microsoft Entra ID Login
Warum wir das Risiko als gering einschätzen
Eine Gefährdung über diesen Anmeldeweg wäre nach unserer Prüfung nur denkbar, wenn die Gegenstelle, mit der sich das Frontend verbindet, nicht vertrauenswürdig wäre – beispielsweise ein manipulierter oder zwischengeschalteter Anmeldedienst. Beim regulären Betrieb mit dem vertrauenswürdigen Microsoft-Dienst ist diese Voraussetzung nicht erfüllt.
Zusätzlich müsste die Anmeldeoption aktiv genutzt werden, und weitere spezifische technische Bedingungen müssten erfüllt sein. Ein konkreter Angriff auf eine anynode-Installation ist uns nicht bekannt.
Automatische Schutzmaßnahme ab Version 4.14.25
Trotz der geringen Wahrscheinlichkeit ergreifen wir vorsorglich Maßnahmen: Ab Version 4.14.25 deaktivieren wir den betroffenen Java-Verarbeitungsweg über die Laufzeitoption -XX:-UseBASE64Intrinsics. Damit greift die Schutzmaßnahme auch für den eingesetzten Drittanbieter-Baustein.
Die Einstellung wird mit dem Update automatisch wirksam. Eine zusätzliche Konfiguration Ihrerseits ist nicht erforderlich.
Die anynode Version 4.14.25 steht Ihnen in Kürze in unserer Community zum Download zur Verfügung.
Aktueller Stand der Java-Korrekturen
Unter Windows liefert anynode 4.14.24 die Java-Laufzeitumgebung Eclipse Temurin 17.0.20.1+1 von Eclipse Adoptium mit.
Java-Korrekturen wurden bereits für verschiedene Distributionen und Plattformen veröffentlicht. Für die hier benötigte Temurin-Version für Windows x64 steht die Veröffentlichung nach aktuellem Stand jedoch noch aus. Adoptium nennt 17.0.21.1+2 als korrigierte Temurin-Version; laut offizieller Statusübersicht laufen die Prüfungen für Windows x64 noch. Herstellerhinweis, Veröffentlichungsstatus
Sobald die entsprechende korrigierte Laufzeit verfügbar ist, werden wir unser mitgeliefertes Java in einem der nächsten anynode-Releases aktualisieren. Damit wird die Ursache dauerhaft behoben und die vorübergehende Abschaltung entfällt.
Hinweis für Linux-Installationen
Wenn Ihre Linux-Installation das Java des Betriebssystems verwendet, aktualisieren Sie es bitte über die reguläre Paketverwaltung, sobald Ihr Betriebssystemanbieter eine korrigierte Version bereitstellt.
Was Sie jetzt tun sollten
Installieren Sie anynode 4.14.25, sobald diese Version in unserer Community verfügbar ist. Die Schutzmaßnahme ist in dieser Version automatisch aktiviert; Sie müssen dafür keine Java-Einstellungen selbst ändern.
Wir verfolgen die weitere Entwicklung und berücksichtigen neue Erkenntnisse in unseren Releases.