19 de noviembre de 2026: La vulnerabilidad de seguridad Java4Shell (CVE-2026-114938) afecta al entorno de ejecución de Java. Hemos analizado su impacto en anynode y consideramos que el riesgo para nuestros clientes es bajo. Actualmente no tenemos conocimiento de ataques concretos contra las instalaciones de anynode.
Como medida de precaución, a partir de la versión 4.14.25 de anynode incorporamos una medida de protección que desactiva la ruta de procesamiento de Java afectada.
¿Qué es Java4Shell?
Java4Shell es un error al procesar datos codificados en Base64 en ciertos entornos de ejecución de Java. Las entradas especialmente manipuladas pueden corromper la memoria. Esto puede provocar fallos en las aplicaciones, revelar información confidencial o, bajo determinadas condiciones, permitir la ejecución de código ajeno. Su explotación requiere determinadas funciones del procesador y que los datos manipulados lleguen a la ruta de procesamiento correspondiente.
Resultados de nuestro análisis
Hemos examinado todo nuestro código propio y no hemos encontrado partes afectadas en nuestro software. Procesamos los datos correspondientes mediante una ruta propia que no se ve afectada por esta vulnerabilidad.
Una excepción es el inicio de sesión opcional mediante una cuenta de Microsoft/Azure (Entra ID) en el Frontend de anynode. Para ello utilizamos un componente de terceros que emplea la ruta de procesamiento afectada del entorno de ejecución de Java.
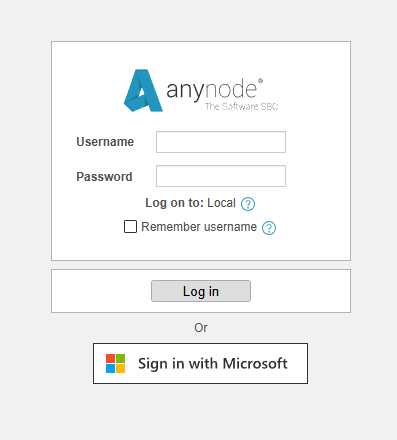
Frontend de anynode con inicio de sesión mediante Microsoft Entra ID
Por qué consideramos que el riesgo es bajo
Según nuestro análisis, solo sería concebible un riesgo a través de esta vía de inicio de sesión si el servicio al que se conecta el Frontend no fuera de confianza; por ejemplo, un servicio de inicio de sesión manipulado o un servicio de inicio de sesión intermedio. Esta condición no se presenta durante el funcionamiento normal con el servicio de confianza de Microsoft.
Además, esta opción de inicio de sesión tendría que utilizarse activamente y cumplir con otras condiciones técnicas específicas. No tenemos conocimiento de ningún ataque concreto contra una instalación de anynode.
Medida de protección automática a partir de la versión 4.14.25
A pesar de la baja probabilidad, adoptamos medidas preventivas: A partir de la versión 4.14.25 desactivamos la ruta de procesamiento de Java afectada mediante la opción de ejecución -XX:-UseBASE64Intrinsics. Así, la medida de protección también cubre el componente de terceros que utilizamos.
La configuración se aplica automáticamente con la actualización. No es necesario realizar ninguna configuración adicional.
La versión 4.14.25 de anynode estará disponible en breve para su descarga en nuestra Community.
Estado actual de las correcciones de Java
En Windows, anynode 4.14.24 incluye el entorno de ejecución de Java Eclipse Temurin 17.0.20.1+1 de Eclipse Adoptium.
Ya se han publicado correcciones de Java para diversas distribuciones y plataformas. Sin embargo, según el estado actual, aún está pendiente la publicación de la versión de Temurin para Windows x64 necesaria en este caso. Adoptium indica 17.0.21.1+2 como versión corregida de Temurin; según el resumen oficial de estado, las pruebas para Windows x64 siguen en curso. Aviso del proveedor, Estado de publicación
En cuanto esté disponible el entorno de ejecución corregido correspondiente, actualizaremos la versión de Java que incluimos en una de las próximas versiones de anynode. Con ello, se resolverá la causa de forma permanente y se podrá eliminar la desactivación temporal.
Nota para las instalaciones de Linux
Si su instalación de Linux utiliza el Java del sistema operativo, actualícelo mediante el gestor de paquetes habitual en cuanto el proveedor de su sistema operativo facilite una versión corregida.
Qué debe hacer ahora
Instale anynode 4.14.25 en cuanto la versión esté disponible en nuestra Community. La medida de protección se activa automáticamente con esta versión; no es necesario que cambie ninguna configuración de Java por su cuenta.
Seguimos la evolución de la situación e incorporamos los nuevos hallazgos en nuestras versiones.